Tus API.Siempre a la vista.

Añade un endpoint autenticado a tu backend —GET /pulsar— y ve cada componente en tu móvil. Entérate en el segundo en que algo falla. Y cuando vuelve.

Próximamente en el App Store y Google Play · Gratis · Sin cuenta

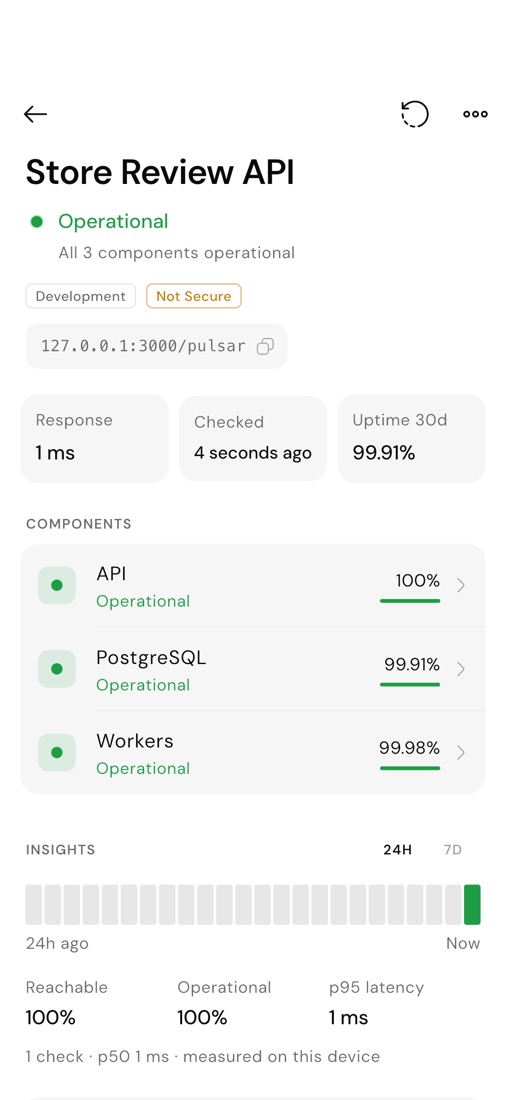
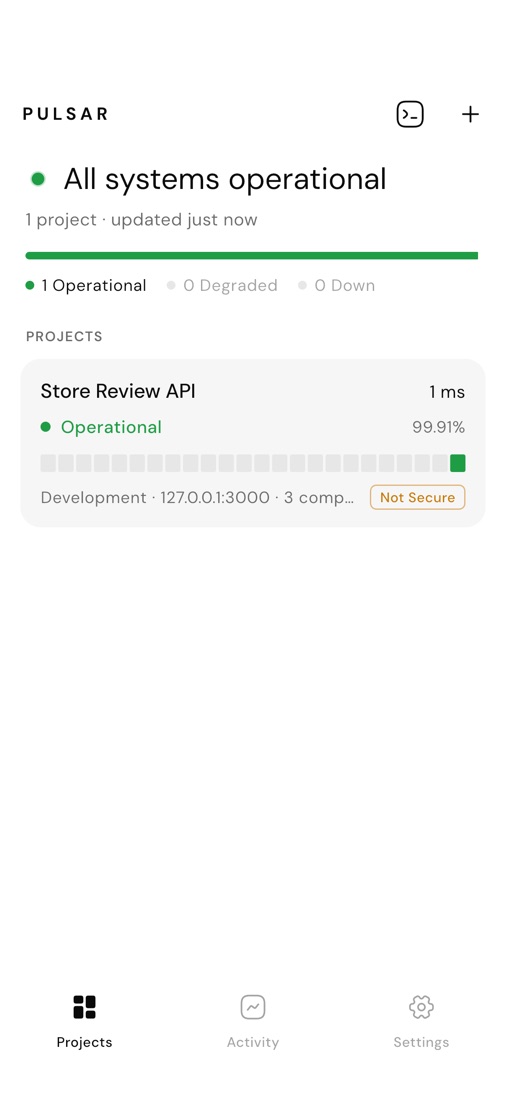
Pulsar mostrando un proyecto con sus componentes, tiempo de respuesta y uptime de 30 días

Tres pasos. Diez minutos.

Sin SDK, sin cuenta, sin agentes que instalar. Una ruta y un token.

1 / 3

Añade GET /pulsar

Una ruta comprueba tu base de datos, caché, workers y proveedores, y devuelve un JSON pequeño. Guías para 12 frameworks, o escríbela a mano en cualquier lenguaje.

app.get("/pulsar", async (req, res) => {
  if (!authorized(req)) return res.sendStatus(401);
  res.set("Cache-Control", "no-store").json({
    status: "operational",
    components: [{ name: "PostgreSQL",
      state: await checkDatabase(), uptime30d: 0.9999 }],
    checkedAt: new Date().toISOString(),
  });
});
2 / 3
Protégelo con un token

Un PULSAR_TOKEN largo y aleatorio vive en el entorno de tu servidor y solo viaja en la cabecera Authorization. Token incorrecto: sin comprobaciones, 401.

PULSAR_ENABLED=true
PULSAR_TOKEN=<openssl rand -hex 32>
3 / 3
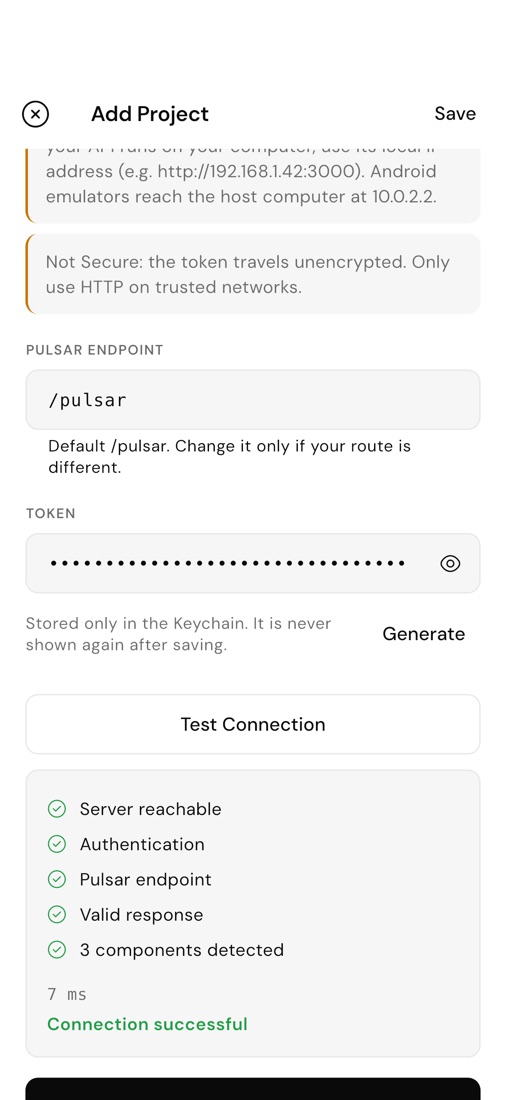
Añade el proyecto en Pulsar

Pega la URL y el token. Probar conexión revisa acceso, autenticación, endpoint y respuesta, y te dice exactamente qué corregir.
Funciona con tu stack.

Si responde a una petición HTTP, puede hablar Pulsar. Dentro de la app hay guías probadas, listas para copiar, de los frameworks más usados.

  • Node.js
  • Express
  • Fastify
  • NestJS
  • Next.js
  • FastAPI
  • Django
  • Laravel
  • Go
  • Rust
  • .NET
  • Spring Boot

Cualquier otro lenguaje también sirve: el protocolo cabe en una página.

Todo lo que necesitas. Nada que sobre.

Estado en tiempo real

Estado global, cada componente, tiempo de respuesta y uptime de 30 días de un vistazo.

Solo lo que cambia

Degradaciones, caídas y recuperaciones; nunca una notificación por cada comprobación.

Errores claros

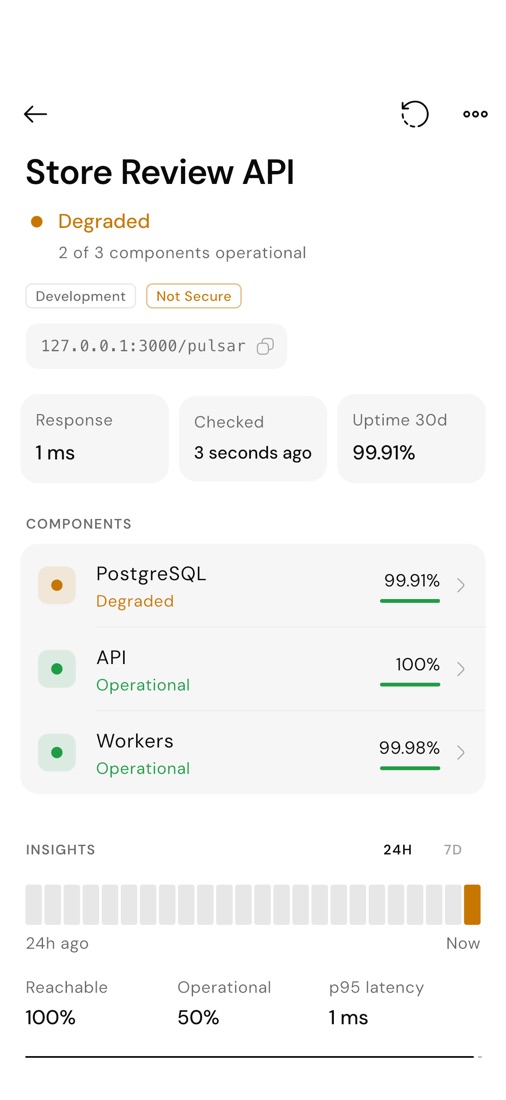
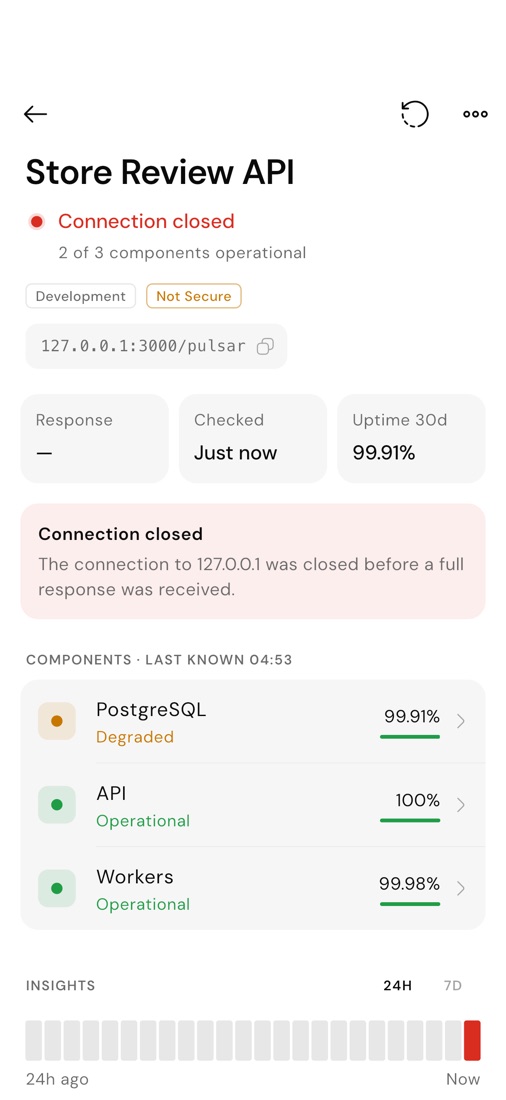
Tiempo agotado, TLS, token incorrecto, payload no válido: Pulsar dice por qué y conserva el último estado.

Estadísticas

Disponibilidad, percentiles de latencia y periodos con problemas de 24 horas o 7 días.

Herramientas

Validador de payload, fragmentos, generador de tokens, calculadora de SLA, prueba de latencia, inspector TLS e informes.

Bloqueo de la app

Face ID, huella o código. Los tokens nunca salen del Llavero ni del Keystore.

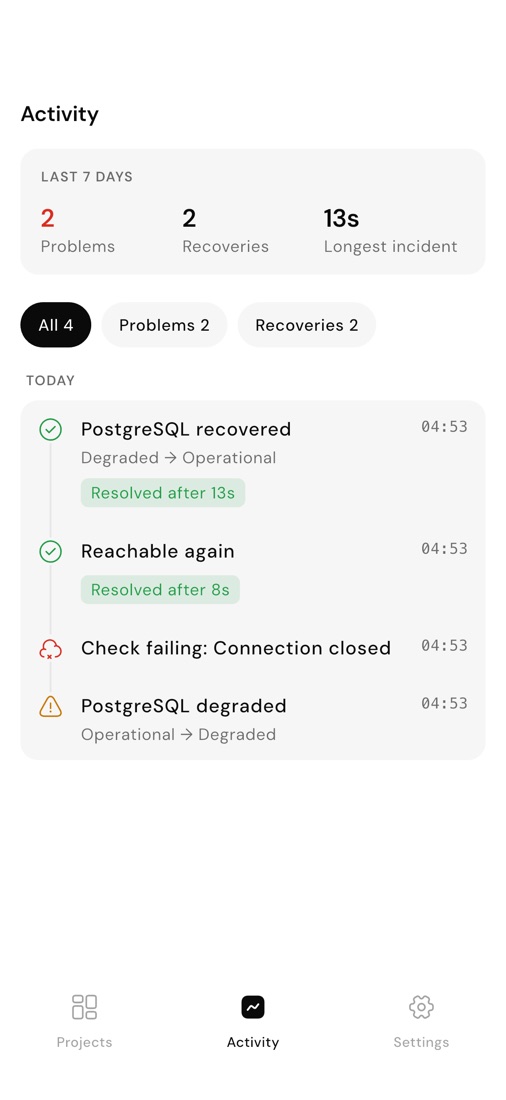
Notificaciones que solo hablan cuando algo cambia.

Pulsar te avisa cuando un componente se degrada, se cae o vuelve, y el resto del tiempo se calla. Silencia un proyecto durante un despliegue y seguirá registrando sin molestarte.

  • Cambios de estado y recuperaciones, a tu elección
  • Silencio por proyecto: 1 hora, 8 horas, hasta mañana a las 09:00 o hasta que lo reactives
  • Una línea de actividad con la duración de cada incidente

Cuando falla, Pulsar te dice por qué.

Nada de un punto rojo y encogerse de hombros. Cada comprobación fallida se explica con palabras claras, y el último estado conocido de cada componente sigue en pantalla.

Error de autenticación
Tu API rechazó el token de Pulsar.
Tiempo de espera agotado
Sin respuesta completa de api.example.com en 10 s.
Falló el handshake TLS
No se pudo verificar el certificado del servidor de api.example.com.
Redirección insegura bloqueada
El servidor redirigió de HTTPS a HTTP sin cifrar. Pulsar nunca envía tu token por HTTP sin cifrar tras una redirección.
Host no encontrado
Falló la búsqueda DNS de api.example.com.
Respuesta de Pulsar no válida
Cada error de validación indica el campo y lo que se esperaba.

Una página de especificación. Sin SDK.

Un estado, una lista de componentes con su estado y su uptime de 30 días, y una marca de tiempo. Los campos desconocidos se ignoran, así que puedes añadir los tuyos. Seis estados, un significado cada uno.

  • Operativo
  • Degradado
  • Interrupción parcial
  • Interrupción grave
  • Mantenimiento
  • Desconocido
GET /pulsar · 200 OK
{
  "status": "degraded",
  "components": [
    { "name": "API", "state": "operational", "uptime30d": 1 },
    { "name": "PostgreSQL", "state": "operational", "uptime30d": 0.9999 },
    { "name": "Redis", "state": "degraded", "uptime30d": 0.9872 }
  ],
  "checkedAt": "2026-10-03T09:41:00Z"
}

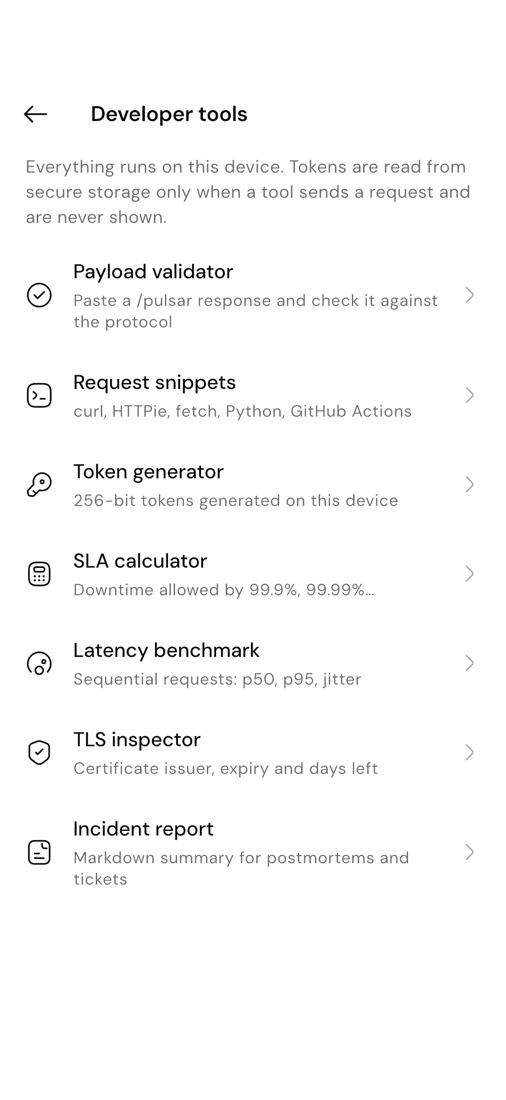
Siete herramientas, todas en tu móvil.

Pequeñas utilidades para los momentos alrededor de un incidente. Todo se ejecuta en local; los tokens se leen del almacenamiento seguro solo cuando una herramienta envía una petición.

  1. Validador de payloadPega una respuesta y compruébala contra el protocolo, campo a campo.
  2. Fragmentos de solicitudcurl, HTTPie, fetch, Python y una comprobación para GitHub Actions, con $PULSAR_TOKEN y nunca tu token.
  3. Generador de tokensTokens de 256 bits y la línea .env correspondiente.
  4. Calculadora de SLATiempo de caída permitido por 99,9 %, 99,99 % y cualquier objetivo que escribas.
  5. Prueba de latenciaPeticiones secuenciales con p50, p95 y jitter.
  6. Inspector TLSEmisor del certificado, caducidad y días restantes de cualquier host.
  7. Informe de incidentesUn resumen en Markdown de los incidentes de un proyecto, listo para un postmortem.

Seguridad que no tienes que configurar.

Los valores por defecto son los seguros, y ninguno se puede desactivar.

Tokens sellados

Guardados solo en el Llavero de iOS o el Android Keystore; no se vuelven a mostrar ni se escriben en registros, exportaciones o notificaciones.

TLS siempre validado

Los certificados autofirmados o que no coinciden se rechazan. No existe un botón de «confiar igualmente».

Sin fugas en redirecciones

Se bloquean las redirecciones de HTTPS a HTTP y el token nunca se reenvía a otro host.

HTTP solo donde toca

HTTP sin cifrar solo se permite para servidores de desarrollo en tu red local, y siempre aparece como No seguro.

Bloqueo de la app

Face ID, huella o el código de tu dispositivo, tras el tiempo que elijas.

Nada sale de tu móvil

Sin cuenta, sin servidores, sin analítica. Los detalles, en la Política de privacidad.

Tus proyectos, tokens e historial se quedan en tu móvil. Pulsar no tiene servidores a los que enviarlos.

  • Sin cuenta
  • Sin analítica ni anuncios
  • Tokens en el Llavero o el Keystore
Leer la Política de privacidad

Monitorización, con honestidad.

Abierta, Pulsar comprueba hasta cada 30 segundos. En segundo plano, iOS y Android deciden cuándo; un móvil nunca monitoriza 24/7. Te lo decimos desde el principio.

Habla tu idioma.

English, Español, Français, Deutsch, Русский, 中文, العربية y Norsk bokmål.

Hecha para quien recibe la llamada.

Desarrolladores independientes

Todos tus proyectos personales, webs de clientes y API de un vistazo, sin pagar otro panel.

Guardias

Revisa los componentes detrás de una alerta desde el móvil antes de abrir el portátil.

Agencias

Un proyecto por cliente y entorno. Desarrollo, staging y producción, uno al lado del otro.

Durante un despliegue

Silencia el proyecto, mira cómo vuelve cada componente y ve cuánto tiempo estuvo degradado.

Preguntas

Sí. No hay cuenta, ni suscripción, ni compras dentro de la app.

Un endpoint. Un token. El estado de tu proyecto.

Empieza con la guía

¿Preguntas? Escribe a info@arkplatforms.eu